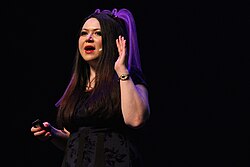
Кэти Муссурис
Американская исследовательница компьютерной безопасности, одна из первопроходцев раскрытия уязвимостей и основательница консалтинговой компании Luta Security. Она запустила программу вознаграждений за найденные уязвимости (bug bounty) в Microsoft, а в HackerOne участвовала в создании Hack the Pentagon — первой такой программы правительства США. Кроме того, она соавтор и соредактор стандартов ISO/IEC 29147 о раскрытии уязвимостей и ISO/IEC 30111 об их обработке.
проверено по: en.wikipedia.org ↗фото: Kristina D.C. Hoeppner, CC BY-SA 2.0, Wikimedia Commons

См. также
- Эмбарго на раскрытие сведений об уязвимостиВ кибербезопасности — согласованный срок, в течение которого сведения о найденной уязвимости держат в тайне, пока разработчики и поставщики готовят, проверяют и распространяют исправления. Это часть скоординированного раскрытия уязвимостей: по окончании срока подробности публикуют. Если сведения утекают раньше, злоумышленники могут атаковать системы до выхода исправлений.
- CVEОбщедоступный каталог публично известных уязвимостей в программах и оборудовании (Common Vulnerabilities and Exposures). Каждая уязвимость получает уникальный идентификатор вида CVE-год-номер, по которому на неё ссылаются производители, исследователи и средства защиты. Сам каталог не оценивает опасность уязвимости: для этого служат отдельные системы, например CVSS.
- Уязвимость нулевого дняУязвимость в программе, прошивке или оборудовании, о которой ещё не знают разработчик и защитники, поэтому исправления для неё нет (англ. zero-day). Атака с её использованием называется атакой нулевого дня. От известных уязвимостей такие отличаются тем, что заранее защититься от них обновлением нельзя.
В новостях
Саймон Уиллисон считает, что ИИ нашёл свой рынок благодаря агентам для кода
Американская специалистка по кибербезопасности, основательница компании Luta Security; известна программами вознаграждений за найденные уязвимости.