Microsoft позволила антивирусам вынести часть работы из ядра Windows
Microsoft показала на конференции Ignite новую защиту Windows: антивирусы смогут вынести часть работы из ядра, где сбой может обрушить всю систему, а шифрование соединений получит алгоритмы, устойчивые к будущим квантовым компьютерам.
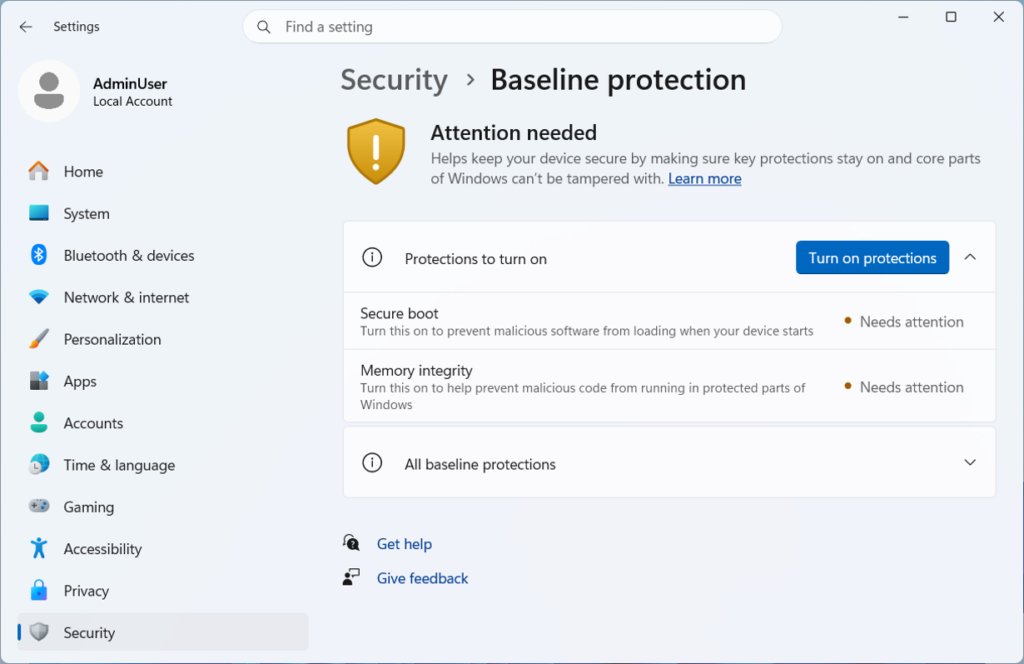
Microsoft показала на конференции Ignite новые средства защиты Windows и связала их с тем, как ИИ меняет атаки. По словам компании, с его помощью взломщики быстрее находят уязвимости и пишут эксплойты1, поэтому от обнаружения бреши до атаки на организацию проходит всё меньше времени.
Почему это важно: антивирусы и другие защитные программы в Windows 11 смогут меньше зависеть от драйверов ядра. У некоторых из них отдельные компоненты работают в ядре — самой сердцевине системы, и сбой такого компонента может вывести из строя весь компьютер.
Предыстория: Microsoft взялась за эту работу после июля 2024 года. Тогда сбойное обновление защитной программы CrowdStrike, работавшей на уровне ядра, вывело из строя миллионы компьютеров с Windows. Новую платформу для защитных программ компания доводила вместе с их производителями, и теперь она стала общедоступной в Windows 11. Платформа позволяет разработчикам перенести важные защитные функции из ядра в пользовательский режим, где работают обычные приложения. По словам Microsoft, Windows при этом сохраняет для защитных программ возможности, на которые они опираются.
Детали: остальные новинки в основном рассчитаны на компании с большим парком рабочих компьютеров:
- Базовая защита, пока в предварительной версии, объединяет безопасную загрузку2, изоляцию с помощью виртуализации и контроль целостности памяти в один набор с номером версии. Администратору больше не нужно проверять каждую защиту отдельно: одна проверка показывает, включены ли на компьютере все меры из нужной версии набора, а при необходимости это подтверждается средствами самого устройства.
- Windows шифрует соединения по протоколу TLS. В свою реализацию этого протокола Microsoft добавляет обмен ключами и проверку подлинности только на постквантовых алгоритмах — такие алгоритмы должны выдержать атаки будущих квантовых компьютеров. Переход приложений и инфраструктуры на новые алгоритмы займёт несколько лет, предупреждает компания.
- Защиту администратора может включить ИТ-служба: тогда локальные администраторы по умолчанию работают с обычными правами. Если задаче нужны права администратора, Windows выдаёт их только этой задаче и лишь до её завершения. Вход без пароля распространяется на большее число устройств, а если вход подтверждают физическим ключом безопасности, Windows подсказывает на экране, куда его приложить.
- Сервисы Intune и Autopatch, которые удалённо настраивают и обновляют рабочие компьютеры, в предварительной версии распространяются на часть серверов Windows Server.
Общая картина: Microsoft не впервые связывает защиту Windows с ИИ. В начале ноября компания уже призывала организации ставить обновления сразу, а не через недели: по её словам, с ИИ взломщики могут понять по исправлению, где была уязвимость, и создать эксплойт — возможно, за считаные часы.
Расклад: для ИИ-агентов у Windows есть контейнеры Microsoft Execution Containers, объявленные в октябре. Агент работает внутри заданных границ, а ИТ-служба организации через Intune решает, к каким файлам, сетям и инструментам у него есть доступ. Вместе с другими сервисами Microsoft для управления и защиты контейнеры должны помочь перевести агентов из экспериментов в повседневную работу и не потерять над ними контроль.
«Людям нужна уверенность, что агент действует только так, как они ему разрешили, не вредит их устройствам и данным и что каждое его действие под контролем», — пишет Дана Хуанг, корпоративный вице-президент Microsoft по защите Windows.