Microsoft тестирует правила доступа ИИ-агентов к файлам и сети в Windows
Через Intune, службу Microsoft для управления рабочими компьютерами, IT-отделы смогут задавать, в каких папках ИИ-агент на Windows может читать и менять файлы и к каким сетевым адресам подключаться. Пока это закрытая проверка.
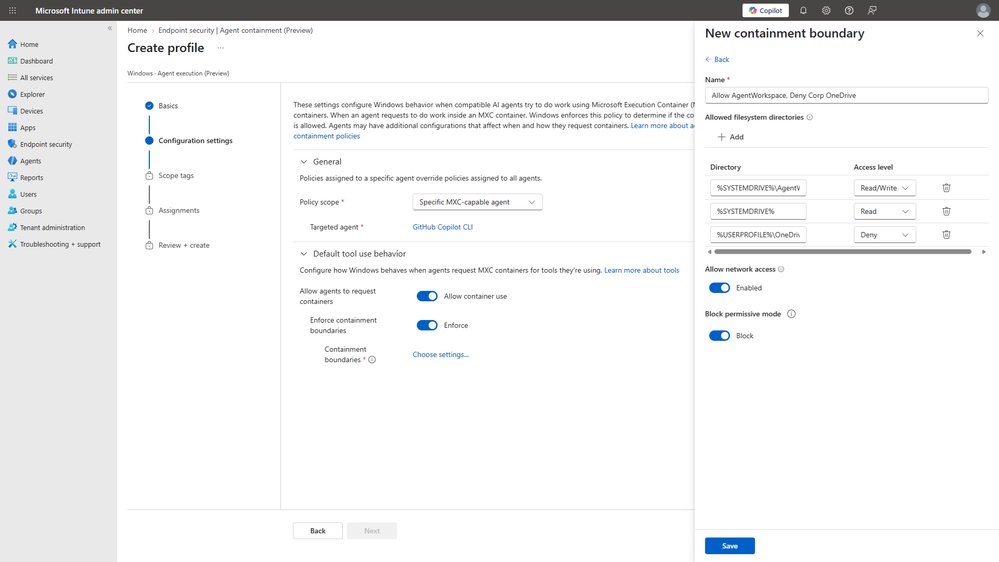
Microsoft начала закрытую проверку политик Intune, через которые IT-отдел задаёт ИИ-агентам на Windows границы: в каких папках агент может читать и изменять файлы и с какими адресами в сети связываться. Intune — служба Microsoft, через которую компании управляют рабочими компьютерами сотрудников.
Почему это важно: агенты сами читают файлы, вызывают инструменты и обращаются к сети. По оценке Microsoft, так они размывают привычные границы, в которых работают программы. Политика Intune нужна, чтобы агент, занятый задачей, не добрался, например, до системных файлов или корпоративных папок OneDrive и не отправлял данные на адреса, которых нет в списке разрешённых. Она становится для агента потолком доступа. Если в самом агенте есть собственные ограничители, сотрудник может сузить его доступ ещё сильнее, но выйти за рамки, которые задал IT-отдел, не может.
Предыстория: сами ограничения обеспечивает Microsoft Execution Containers (MXC) — слой изоляции ИИ-агентов, который работает на Windows, Linux и macOS, а в Windows встроен в саму систему. Когда агент пытается открыть файл или подключиться к сети, заданные ограничения применяет операционная система, а не сам агент. Изолировать можно и агента целиком, и часть его работы — например, запуск кода, который написала модель. Microsoft показала MXC в июне на конференции Build, в октябре слой вышел в общий доступ, а настраивать его через Intune можно только теперь.
Детали: администратор решает, касается ли политика всех агентов с поддержкой MXC или только одного — например, GitHub Copilot CLI, агента для программирования в командной строке. Нужные для работы папки он открывает на чтение и запись или только на чтение. Чувствительные места закрывает: корпоративные папки OneDrive, Program Files, системные файлы. Отдельно задаются разрешённые и запрещённые адреса в сети. В примере Microsoft папки делятся на три группы: в одних агент свободно читает и изменяет файлы, в других может их только читать, а попытки зайти в закрытые папки система блокирует.
Как вводить: у изоляции MXC три режима:
- Мягкий (Permissive): то, что политика запретила бы, пропускается, но записывается — для пилотов, чтобы не мешать людям работать.
- Учебный (Learning): запрещённое блокируется и попадает в отчёт — так видно, какой доступ агенту действительно нужен.
- Рабочий (Enforcement): запрещённое блокируется, отчёта нет.
Microsoft советует начинать с учебного режима и ещё до запуска убедиться, что агент справляется с обычными задачами при включённой изоляции. Мягкий режим администратор может разрешить в политике Intune — для одобренных пилотов и диагностики.
Расширять охват Microsoft предлагает поэтапно, кольцами: сначала политику получают несколько сотрудников из команды внедрения, а на последнем, широком этапе её назначают целевым группам пользователей и устройств. Следующее кольцо открывают, только когда выполнены критерии успеха и готова служба поддержки. Исключения из правил должны быть явными и с ограниченным сроком, а путь отката — подготовлен заранее.
Общая картина: MXC — лишь часть набора. Defender находит на компьютерах локальных агентов и их подключения к MCP-серверам1, а во время работы помогает ловить и блокировать вредоносные инструкции. Microsoft Purview2 распространяет правила против утечек данных на запросы к агентам и вызовы инструментов. Служба Microsoft Entra помогает отличать действия агента от действий самого пользователя и управлять доступом агента к облачным ресурсам. Сервис Microsoft Agent 365 сводит локальных агентов в общий реестр: администратор видит, какие из них одобрены, и с помощью встроенных средств защиты Microsoft ограничивает работу неодобренных.
Но: ограничения Intune действуют только для агентов, в которые встроена поддержка MXC. У Defender, Purview и Agent 365 свои условия: они работают с поддерживаемыми агентами, и Microsoft оговаривает, что возможности зависят от агента и сценария. Когда политика Intune выйдет из закрытой проверки, компания не сообщает.
Если шире: учётом ИИ-агентов и их доступа занимаются и другие компании. В конце октября IBM выпустила систему IBM Agent Identity: она заносит агентов в общий реестр вместе с владельцами, а доступ агент получает через короткоживущие токены на конкретную задачу. По назначению это ближе к реестру Agent 365 и службе Entra, чем к запретам MXC на файлы и сеть.