Cohere спрятала данные клиентов ИИ-сервиса от облака и своих сотрудников
В новом режиме Model Vault Encrypted запросы клиентов закрыты на всём пути, включая память видеокарты. Программа клиента сначала проверяет подлинность изолированной среды, где работает модель, и, если проверка не прошла, данные не отправляет.
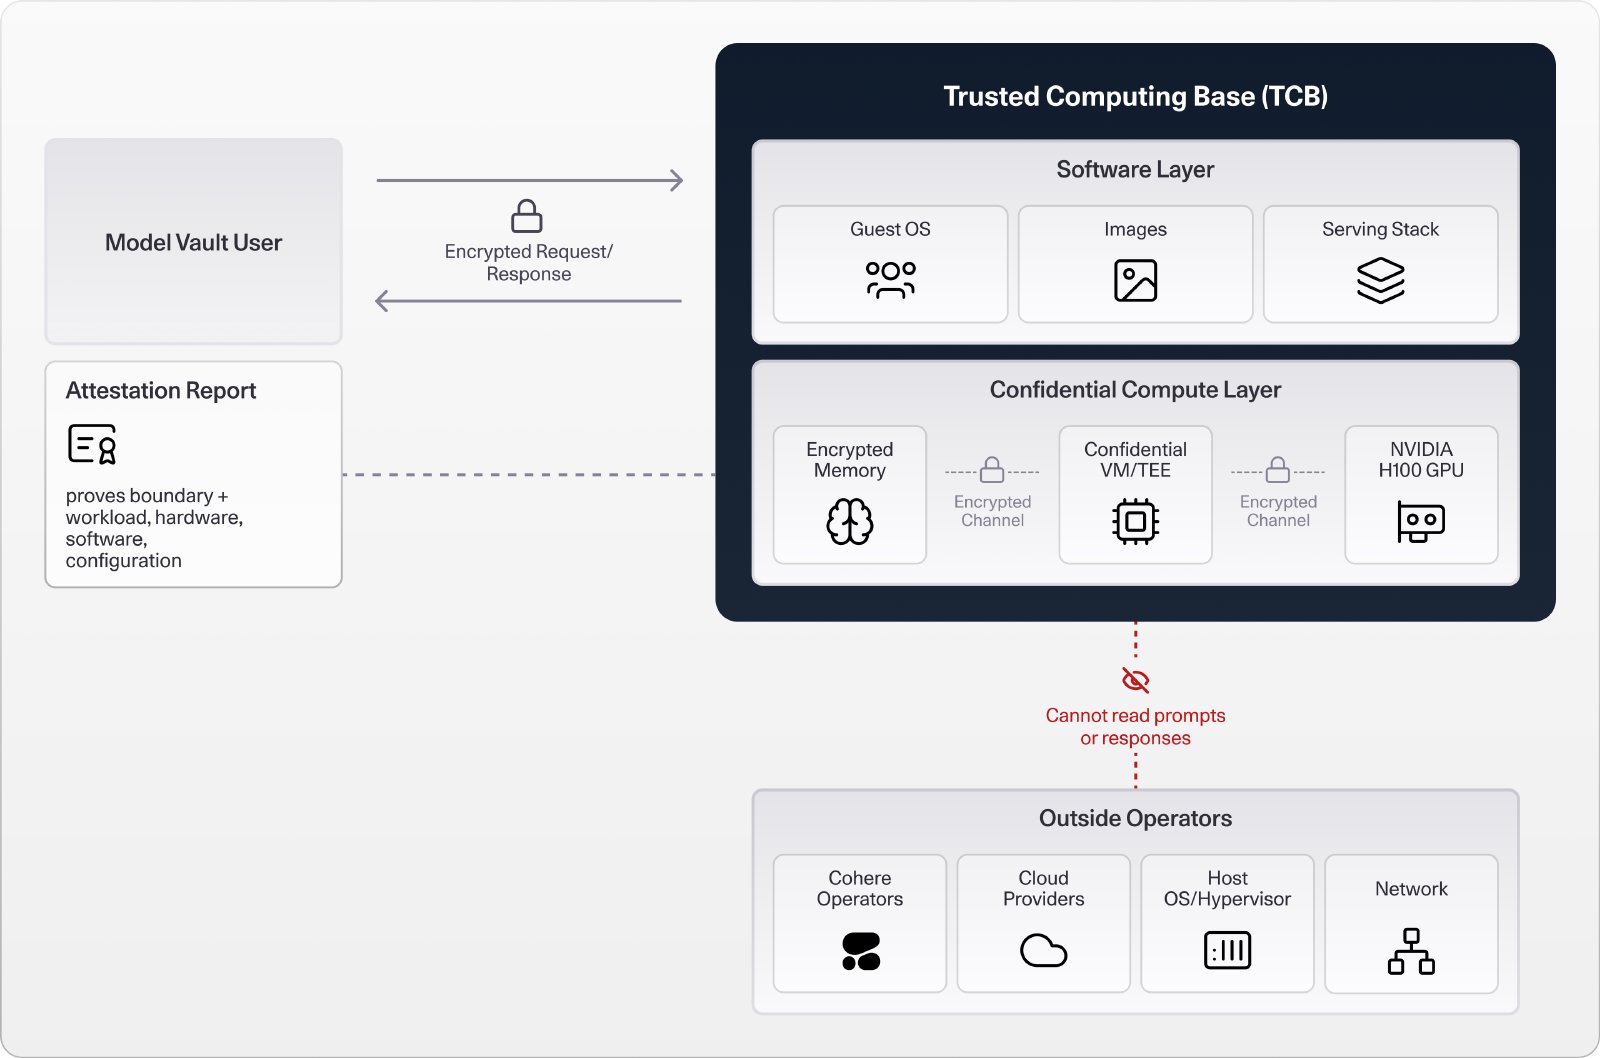
Cohere открыла публичный бета-тест конфиденциальных вычислений в сервисе Model Vault: пока модель обрабатывает запросы и документы клиентов, их не видят ни облако Microsoft Azure, ни сотрудники Cohere.
Почему это важно: обычно данные шифруют при хранении и при передаче, а пока модель с ними работает, они лежат в памяти сервера открытыми. Закрыв и этот участок, Cohere нацелилась на задачи, где требования безопасности, договоры или регуляторы могли не пускать данные в облачный ИИ: расследования мошенничества в банках, документы под адвокатской тайной, закрытый исходный код.
Как это работает: в Model Vault Cohere разворачивает для клиента отдельную копию своей модели на изолированных серверах и сама её обслуживает. Новый режим добавляет три слоя защиты:
- Модель работает в конфиденциальной виртуальной машине: процессор аппаратно закрывает её память от системы сервера, внутри запускаются только одобренные программы, а у операторов нет входа внутрь.
- Защита охватывает и видеокарты NVIDIA H100: их память закрыта так же, а данные между процессором и видеокартой передаются в зашифрованном виде.
- Запрос шифруется ещё у клиента по протоколу Oblivious HTTP1 ключом защищённой среды, поэтому промежуточные серверы пересылают его, не видя содержимого, а ответ возвращается так же.
Детали: перед отправкой программа клиента проводит удалённую аттестацию — получает от защищённой среды криптографически подписанное описание её железа, прошивки и программ и сверяет его с одобренным списком. Если что-то не совпало, например изменилась программа или видеокарта вышла из защищённого режима, запрос остаётся у клиента. Описание обновляется часто, и каждый раз проверка повторяется.
Расклад: бета работает на видеокартах H100 в облаке Azure: Microsoft даёт защищённую инфраструктуру, Cohere — обслуживание моделей, шифрование запросов и проверку на стороне клиента. По документации Cohere, в этом режиме пока доступны модели для поиска и разбора документов Embed, Rerank и Parse, модель для кода North Mini Code, распознавание речи Cohere Transcribe и модели, дообученные под клиента.
Но: Cohere сама оговаривает пределы защиты:
- Атаки по сторонним каналам2, когда сведения добывают по времени работы или поведению общего оборудования, остаются за рамками защиты.
- Оператор не прочтёт данные, но может остановить или задержать работу модели: от отказа в обслуживании режим не спасает.
- Промпт-инъекции3, ошибки в правах доступа и уязвимости в самих программах внутри защищённой среды режим не устраняет.
- API-ключ и название модели не шифруются: по ним сервис проверяет доступ и направляет запрос к нужной модели.
Что дальше: к общему запуску Cohere готовит поддержку видеокарт NVIDIA B200 и обещает открыть код системы, чтобы клиенты и исследователи сами могли пересчитать контрольные отпечатки программ, с которыми сверяется описание защищённой среды. Сроков компания не назвала.
По словам технического директора Cohere Фила Блансома, с аппаратной аттестацией клиенты «могут убедиться, что их данные защищены от несанкционированного доступа, даже со стороны Cohere».