Хакеры ищут на GitHub ключи к облакам компаний с помощью ИИ-агентов
По данным Microsoft, ИИ-агенты находят на GitHub забытые ключи и с ними проникают в облака Azure — однажды на это ушло пять минут.
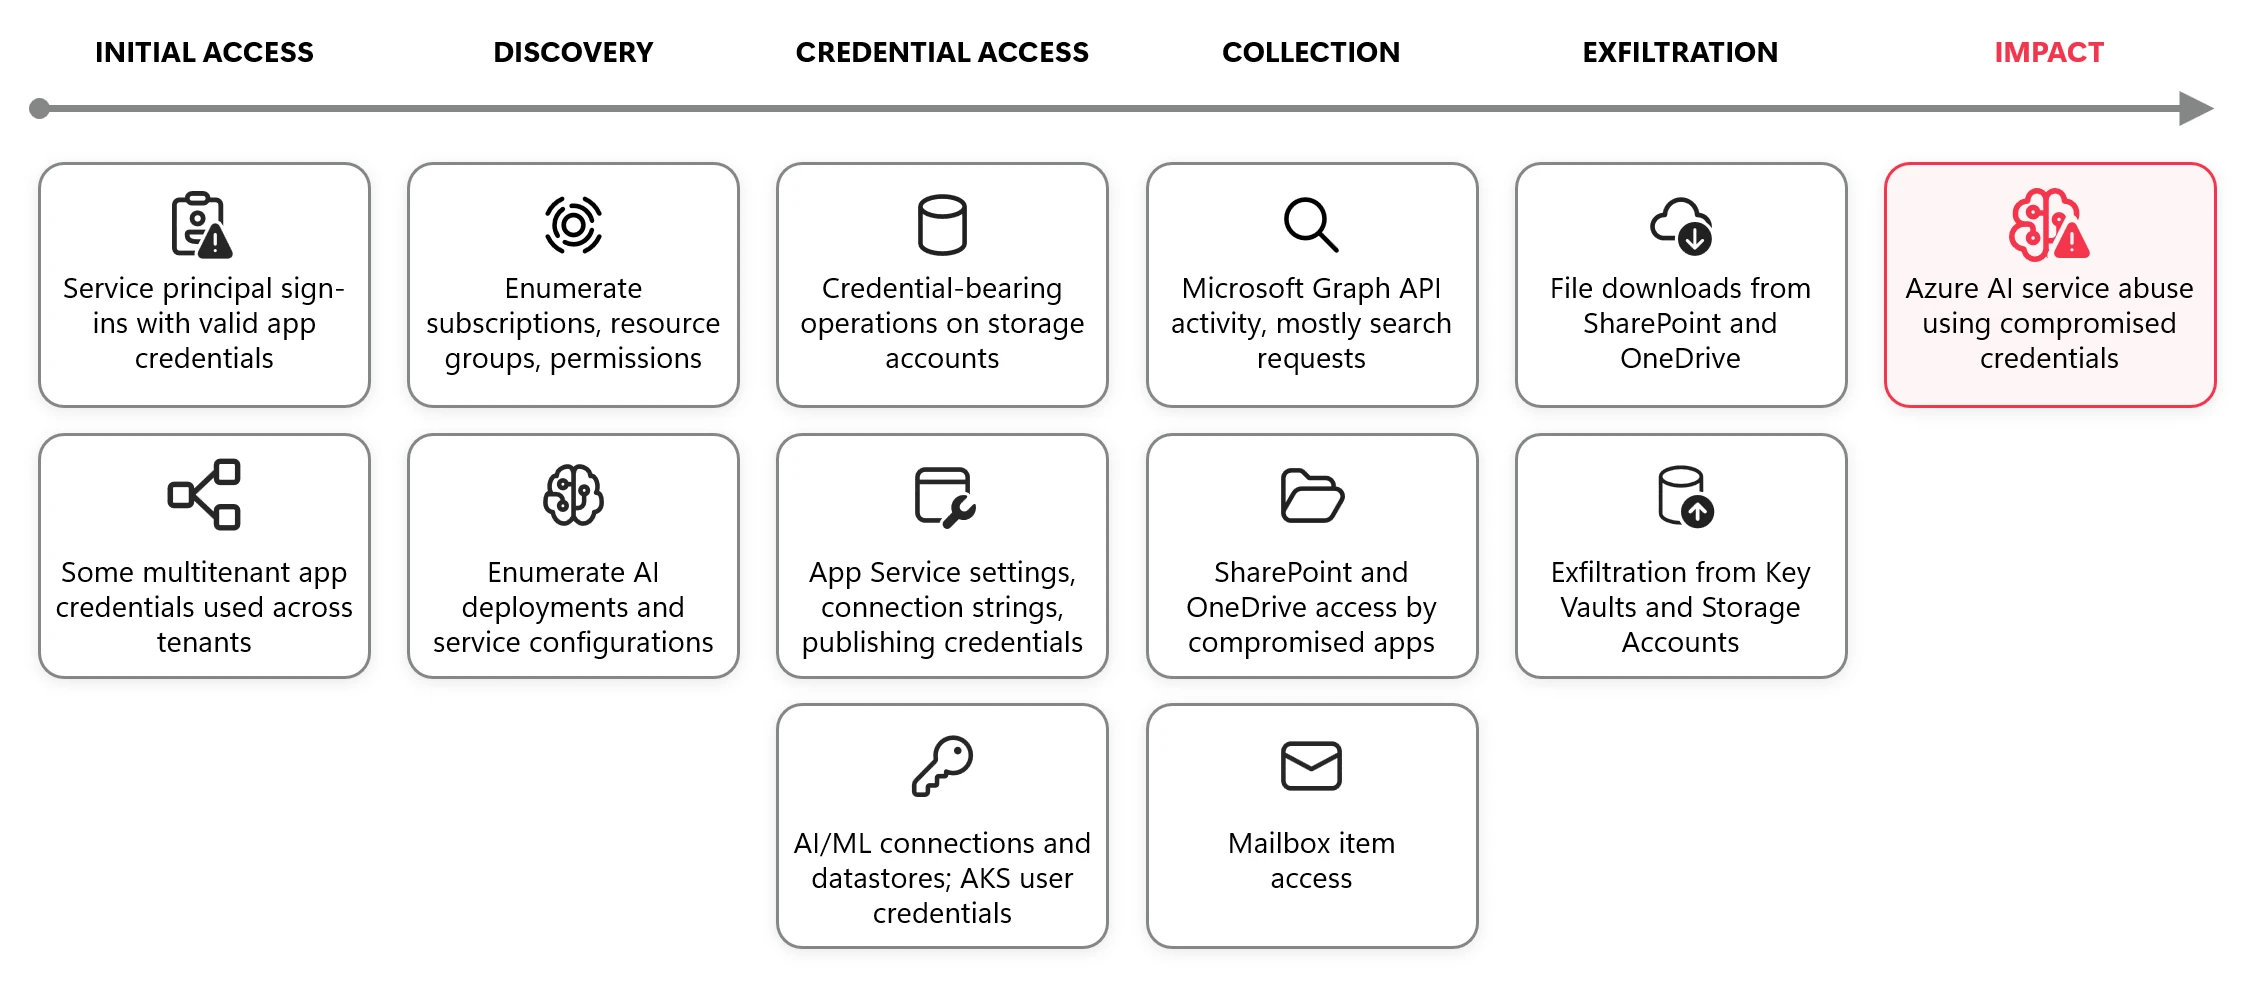
Злоумышленники поручают ИИ-агентам искать на GitHub пароли и ключи, которые разработчики оставили в открытом коде, и с ними проникать в облака компаний. Об этом предупредила Microsoft Threat Intelligence: в одном случае агент за пять минут перешёл от поиска на GitHub к краже данных из хранилища секретов Azure Key Vault.
Почему это важно: прочёсывать открытый код в поисках забытых ключей — старый приём, но его сдерживало время. Людям приходилось находить репозитории, читать их и вручную пускать находки в дело. Агент проходит всю цепочку сам, от поиска до следующей атаки, и оператору почти не нужно вмешиваться.
Повод: с августа Microsoft наблюдала, как агенты на открытом фреймворке ARTEX1, созданном для тестирования на проникновение2, отправляют на GitHub множество поисковых запросов. Обычно в запросе стояли название компании-цели и слова, связанные с секретами, облачными сервисами или ИИ-провайдерами. С 28 октября компания видит и следующий шаг. Агент входит в облака организаций с утёкшими или украденными учётными данными приложений, а такие учётные записи дают программе прямой доступ ко всему, что ей разрешено. Так он входил от имени десятков приложений и через их права добирался до облачных ресурсов нескольких организаций.
Детали: внутри агент составлял карту облака: из каких разделов оно состоит, у кого какие права, какие ИИ-модели развёрнуты. Он забирал ключи от хранилищ данных, строки подключения к базам и учётные данные кластеров Kubernetes3. Ещё он скачивал файлы из SharePoint и OneDrive, добирался до почтовых ящиков и запускал скрипты на виртуальных машинах. В одном случае ключ украли у поставщика приложения, которым пользуются разные компании, и через него зашли сразу к нескольким его клиентам.
Интрига: агент сам исправлял свои ошибки. Если запрос к Azure с устаревшей или неподходящей версией программного интерфейса возвращал ошибку, через 28–80 секунд агент повторял его с правильной версией и получал ответ.
Между строк: агенты раз за разом охотились за доступом к ИИ-сервисам — ключами крупных ИИ-провайдеров и приложениями, подключёнными к ИИ-сервисам Azure. Microsoft допускает, что часть украденных ИИ-ресурсов злоумышленник пытался использовать для самой атаки. В открытых отчётах уже описаны случаи, когда ключи к ИИ-сервисам крадут, чтобы запускать на них того же агента.
Что говорят: те же IP-адреса заметила Todyl — компания, которая защищает поставщиков управляемых ИТ-услуг и их клиентов. По её данным, злоумышленник добрался как минимум до 27 организаций, в том числе из госсектора, энергетики и юридической сферы. Скорость и однообразие действий, по оценке Todyl, похожи на работу автоматических инструментов, возможно с ИИ. Но участие агента компания под сомнение ставит прямо: «Мы не связали эту активность ни с конкретным агентным процессом, ни с наступательным фреймворком, а наша телеметрия не показывает, что ею руководит ИИ-модель. Поэтому мы оцениваем такую возможность с низкой уверенностью».
Но: просто удалить ключ из репозитория недостаточно: он работает, пока его не отзовут. Поэтому Microsoft советует считать любой секрет, попавший в открытый код, украденным и сразу его менять. Блокировать агента только по IP-адресу или по приметам программ, которыми он пользуется, тоже ненадёжно: их он быстро меняет.
Поэтому Microsoft предлагает уводить агентов от настоящих целей приманками. Это фальшивые цели, ловушки, которые тратят время и бюджет агента, и «ложные победы» — убедительные признаки того, что задача выполнена: увидев их, агент может остановиться сам. В тестах Microsoft такие меры уменьшили объём атакующего трафика, который доходит до настоящих систем.
Так уже было: 21 октября Microsoft связала ARTEX с группировкой Storm-0940, которую считает связанной с Китаем: та с помощью ИИ-агентов атаковала сотни организаций и взломала сервис резервного копирования ConnectWise. Кто стоит за новой кампанией, Microsoft не называет, а Todyl считает её не связанной со взломом ConnectWise.